Një përdorues nuk duhet të ketë akses në çdo dosje, kompjuter apo aplikacion të kompanisë. Pikërisht këtu fillon puna e administratorit të sistemeve. Ky udhëzues për Windows Active Directory shpjegon si organizohen identitetet, pajisjet dhe rregullat e sigurisë në një mjedis Windows Server – njohuri që kërkohen shpesh në rolet e IT Support, System Administrator dhe Network Administrator.
Active Directory nuk është thjesht një panel ku krijohen përdorues. Është shërbimi qendror që i jep strukturë një infrastrukture Windows. Kur konfigurohet drejt, ai ul kohën e administrimit, standardizon politikat dhe kontrollon qartë se kush hyn, ku hyn dhe me çfarë privilegjesh.
Çfarë është Windows Active Directory?
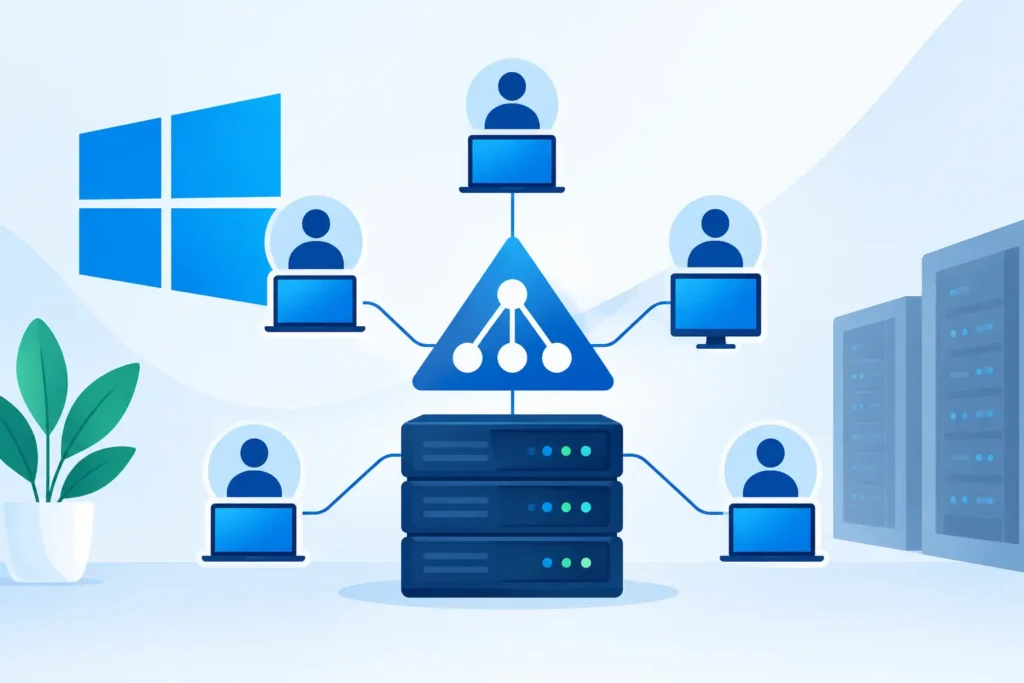
Active Directory Domain Services, zakonisht i quajtur AD DS ose thjesht Active Directory, është një rol i Windows Server që ruan dhe administron objekte brenda rrjetit. Këto objekte mund të jenë përdorues, kompjuterë, grupe, printera, servera dhe burime të tjera.
Në vend që çdo kompjuter të ketë llogari lokale të veçanta, Active Directory krijon një model të centralizuar. Një punonjës mund të identifikohet me të njëjtat kredenciale në kompjuterin e tij, në një printer rrjeti ose në aplikacione të caktuara të kompanisë, sipas lejeve që i janë caktuar.
Kjo mënyrë administrimi ka vlerë të drejtpërdrejtë në një kompani me disa përdorues dhe pajisje. Nëse një punonjës largohet, administratori nuk ka nevojë të kontrollojë manualisht çdo kompjuter. Çaktivizimi i llogarisë së tij në domain kufizon aksesin në burimet e menaxhuara nga Active Directory.
Pjesët kryesore që duhet të kuptoni
Për të punuar saktë me Active Directory, duhet të dalloni funksionin e domain-it, Domain Controller-it, Organizational Unit-ve dhe grupeve të sigurisë.
Domain dhe Domain Controller
Domain-i është kufiri administrativ ku ruhen përdoruesit, kompjuterët dhe politikat. Një emër domain-i mund të jetë, për shembull, `academy.local` në laborator ose një emër i lidhur me infrastrukturën e organizatës në një ambient real.
Domain Controller-i është serveri që mban kopjen e bazës së të dhënave të Active Directory dhe kryen autentikimin e përdoruesve. Kur një përdorues fut kredencialet për të hyrë në kompjuter, Domain Controller verifikon identitetin dhe përcakton politikat që duhet të zbatohen.
Në një ambient pune serioz, zakonisht përdoren të paktën dy Domain Controller-a. Kjo rrit disponueshmërinë e shërbimit: nëse një server del jashtë funksionit, autentikimi dhe shërbimet kryesore nuk duhet të ndalojnë. Për një laborator fillestar mjafton një server, por duhet kuptuar se ky nuk është modeli ideal për prodhim.
Organizational Units dhe struktura e përdoruesve
Organizational Units, ose OU, përdoren për të organizuar objektet sipas departamenteve, roleve ose lokacioneve. Një strukturë e thjeshtë mund të ketë OU për Administratë, Financë, IT dhe Shitje. Brenda tyre mund të vendosen përdoruesit dhe kompjuterët përkatës.
Gabimi i zakonshëm është krijimi i një strukture shumë të ndërlikuar vetëm sepse Active Directory e lejon. OU-të nuk duhet të kopjojnë domosdoshmërisht të gjithë organigramën e kompanisë. Ato duhet të ndërtohen kryesisht për administrim dhe për aplikimin e Group Policy. Nëse dy departamente kanë të njëjtat rregulla dhe nevoja aksesi, ndarja e tepërt mund ta bëjë administrimin më të vështirë pa sjellë përfitim.
Grupet e sigurisë dhe lejet
Lejet nuk duhet t’u jepen individualisht dhjetëra përdoruesve në një folder apo aplikacion. Praktika profesionale është të krijohen grupe sigurie dhe t’u jepet akses grupeve. Më pas përdoruesit shtohen ose hiqen nga grupet sipas rolit të tyre.
Për shembull, një grup `Finance-Read` mund të ketë lexim në dokumentet financiare, ndërsa `Finance-Modify` mund të ketë të drejtë ndryshimi. Kur një punonjës i ri bashkohet me financën, administratori e shton në grupin përkatës. Kjo është më e kontrollueshme, më e auditueshme dhe më e sigurt se caktimi manual i lejeve për çdo përdorues.
Si ndërtohet një laborator Active Directory
Praktika është mënyra më e mirë për të kuptuar ndërveprimin mes Windows Server, DNS, domain-it dhe klientëve Windows. Një laborator bazë mund të ndërtohet me makina virtuale, pa pasur nevojë për pajisje fizike të shumta.
Filloni me një Windows Server që do të ketë rol Domain Controller dhe një kompjuter klient me Windows 10 ose Windows 11. Serverit i caktohet adresë IP statike, sepse një Domain Controller nuk duhet të ndryshojë adresën në mënyrë dinamike. Më pas instalohet roli Active Directory Domain Services nga Server Manager dhe serveri promovohet në Domain Controller përmes procesit të konfigurimit.
Gjatë këtij procesi krijohet forest-i i parë dhe domain-i i laboratorit. Forest-i përfaqëson kufirin më të gjerë logjik të Active Directory, ndërsa domain-i është njësia ku do të menaxhoni objektet tuaja. Për një fillestar, një forest me një domain është konfigurimi më i përshtatshëm për të mësuar konceptet themelore.
Pas instalimit, verifikoni DNS-in. Active Directory varet nga DNS për të gjetur Domain Controller-at dhe shërbimet e domain-it. Te kompjuteri klient, konfiguroni si DNS server adresën IP të Domain Controller-it. Nëse klienti përdor një DNS publik, bashkimi në domain zakonisht do të dështojë, edhe nëse rrjeti duket se funksionon normalisht.
Pastaj bashkoni kompjuterin klient në domain, riniseni dhe provoni hyrjen me një përdorues domain-i. Ky test i thjeshtë konfirmon që autentikimi, DNS dhe komunikimi bazë janë konfiguruar siç duhet.
Group Policy: kontrolli që administratorët përdorin çdo ditë
Group Policy është një nga arsyet kryesore pse Active Directory ka vlerë praktike. Me Group Policy Objects, ose GPO, administratori mund të vendosë rregulla për përdorues dhe kompjuterë nga një pikë qendrore.
Mund të impononi kërkesa për fjalëkalime, të bllokoni Control Panel-in për përdorues të caktuar, të konfiguroni Windows Update, të vendosni wallpaper institucional ose të shpërndani konfigurime specifike për shfletuesin dhe rrjetin. Në një mjedis me dhjetëra kompjuterë, kjo kursen punë të konsiderueshme krahasuar me konfigurimin individual të çdo pajisjeje.
Megjithatë, GPO-të duhen krijuar me disiplinë. Një politikë e aplikuar në nivel domain-i mund të prekë shumë sisteme njëkohësisht. Përpara se të aplikoni një ndryshim në të gjithë organizatën, testojeni në një OU laboratorike me pak përdorues ose kompjuterë. Kjo është veçanërisht e rëndësishme për politikat e sigurisë, skriptet e nisjes dhe instalimet automatike të programeve.
Përdorni emra të qartë, si `GPO-Workstations-PasswordPolicy` ose `GPO-Finance-DriveMapping`. Emërtimi i saktë nuk është detaj estetik. Pas disa muajsh, ai ndihmon administratorin të kuptojë qëllimin e politikës pa rrezikuar ndryshime të gabuara.
Siguria nuk fillon dhe nuk mbaron te fjalëkalimi
Active Directory është objektiv i rëndësishëm për sulmet në një infrastrukturë Windows. Për këtë arsye, administrimi i tij kërkon kujdes të vazhdueshëm. Llogaritë administrative nuk duhen përdorur për email, shfletim interneti apo punë të zakonshme. Një administrator duhet të përdorë llogari standarde për aktivitetet e përditshme dhe një llogari të veçantë vetëm kur nevojiten privilegje të larta.
Parimi i privilegjit minimal është thelbësor. Nëse një përdorues ka nevojë vetëm të lexojë raporte, nuk duhet të marrë të drejtë ndryshimi apo kontroll të plotë. E njëjta logjikë zbatohet për ekipet teknike: jo çdo person i IT-së duhet të jetë Domain Admin.
Backup-i i Domain Controller-it është po aq kritik. Një kopje e rregullt e System State mund të ndihmojë në rikuperimin e Active Directory pas një problemi serioz. Në ambientet reale, backup-i duhet të testohet, jo vetëm të planifikohet. Një backup që nuk mund të rikthehet nuk ofron mbrojtje reale.
Aftësitë që kërkohen për punë
Njohja e Active Directory vlerësohet në shumë role hyrëse dhe të mesme në IT. Punëdhënësit presin që një kandidat të dijë të krijojë përdorues dhe grupe, të bashkojë kompjuterë në domain, të menaxhojë lejet bazë, të përdorë Group Policy dhe të diagnostikojë probleme të zakonshme me DNS ose autentikimin.
Vlera e kandidatit rritet kur ai nuk kufizohet te klikimet në panel. Duhet të kuptojë pse një klient nuk gjen domain-in, pse një GPO nuk aplikohet dhe pse një përdorues nuk ka akses në një folder edhe pse duket se është pjesë e grupit të duhur. Këto janë skenarë që ndodhin në punë dhe që zgjidhen më mirë përmes laboratorëve të përsëritur.
Në trajnimet Windows Server, puna me Active Directory duhet të përfshijë konfigurim nga fillimi, jo vetëm demonstrim. Në Connect Academy, ky fokus praktik i ndihmon kursantët të lidhin teorinë e sistemeve me detyra që do t’i kryejnë realisht në një rol teknik.
Filloni me një laborator të vogël, dokumentoni çdo konfigurim dhe provoni të krijoni qëllimisht probleme për t’i zgjidhur më pas. Një domain që nuk funksionon siç duhet është shpesh mësuesi më i mirë për administratorin që dëshiron të jetë i përgatitur për punë.