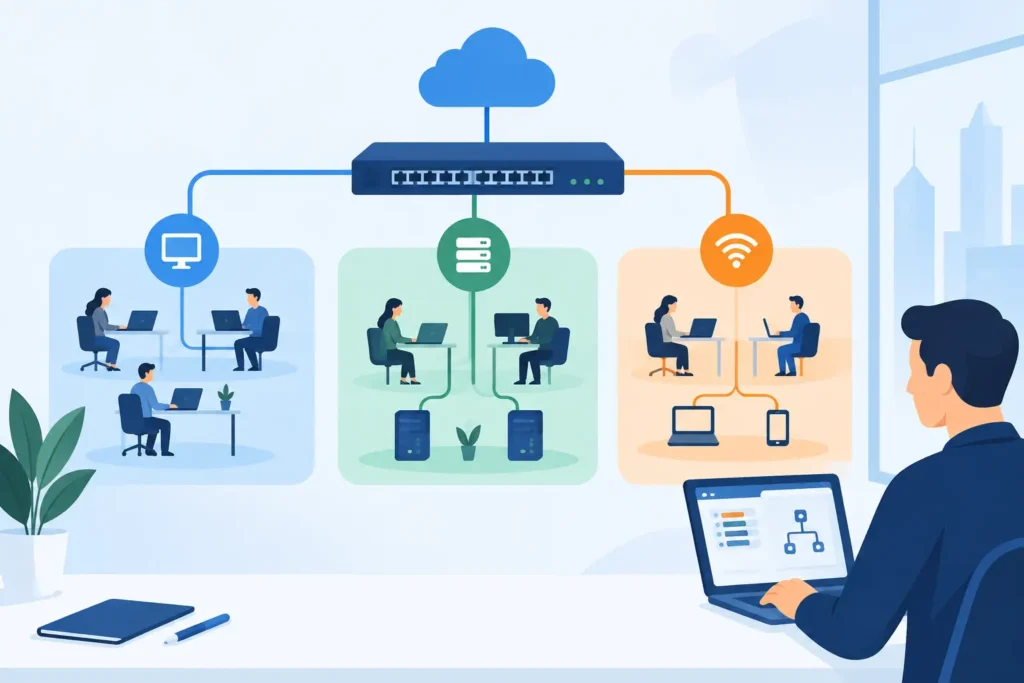
Një rrjet ku kompjuterët e financës, kamerat IP, Wi-Fi i vizitorëve dhe serverët ndodhen në të njëjtin broadcast domain krijon probleme që zakonisht shfaqen kur biznesi rritet: trafik i panevojshëm, diagnostikim i vështirë dhe rrezik më i lartë sigurie. Konfigurim VLAN për biznese është mënyra praktike për ta ndarë këtë infrastrukturë në segmente logjike, pa qenë e nevojshme të ndërtohet një rrjet fizik i veçantë për çdo departament.
Për një teknik rrjeti ose kandidat që përgatitet për role entry-level në IT, VLAN-et nuk janë vetëm një temë teorike e CCNA. Janë pjesë e punës së përditshme: planifikimi i adresimit, konfigurimi i switch-eve, lidhja e access point-eve, kontrolli i komunikimit ndërmjet departamenteve dhe zgjidhja e incidenteve. Një konfigurim i saktë fillon me logjikën e biznesit dhe përfundon me testim të dokumentuar.
Çfarë zgjidh një VLAN në një rrjet biznesi
VLAN, ose Virtual Local Area Network, ndan portat e një switch-i në rrjete logjike të ndryshme. Pajisjet në VLAN 10, për shembull, komunikojnë në nivelin e dytë vetëm me pajisje të tjera në VLAN 10. Trafiku drejt VLAN 20 ose VLAN 30 kërkon routing përmes një router-i ose një switch-i Layer 3.
Kjo ndarje ul madhësinë e broadcast domain-it dhe vendos kufij të qartë administrimi. Një zyrë e vogël mund të ketë pak pajisje dhe të funksionojë përkohësisht me një subnet të vetëm. Por sapo shtohen përdoruesit, printerët, telefonia IP, kamerat dhe rrjeti wireless, modeli i vetëm bëhet i vështirë për t’u menaxhuar.
Në praktikë, segmentimi krijon kontroll më të mirë. Një pajisje e lidhur në rrjetin e vizitorëve nuk duhet të ketë qasje direkte te workstation-et e stafit. Kamerat mund të izolohen nga pajisjet administrative, ndërsa pajisjet e menaxhimit të rrjetit mund të vendosen në një VLAN të dedikuar. Megjithatë, VLAN-i nuk është një zëvendësim i plotë për politikat e sigurisë. Ndarja logjike duhet të shoqërohet me ACL, firewall, fjalëkalime të sigurta dhe kontroll të aksesit administrativ.
Planifikimi para konfigurimit VLAN për biznese
Gabimi më i zakonshëm është fillimi i konfigurimit direkt në switch, pa skemë adresimi dhe pa kuptuar se kush duhet të komunikojë me kë. Para komandave, përcaktoni departamentet, llojet e pajisjeve dhe shërbimet që duhet të mbeten të aksesueshme.
Një strukturë e thjeshtë mund të përdorë VLAN 10 për administratën, VLAN 20 për financën, VLAN 30 për pajisjet VoIP, VLAN 40 për kamerat, VLAN 50 për Wi-Fi të vizitorëve dhe VLAN 99 për menaxhimin e pajisjeve të rrjetit. Numrat nuk janë standard universal. Rëndësi ka që emërtimi dhe numerimi të jenë të kuptueshëm, të dokumentuar dhe të qëndrueshëm ndërmjet pajisjeve.
Çdo VLAN duhet të marrë subnet-in e vet. Për shembull, VLAN 10 mund të përdorë 192.168.10.0/24, VLAN 20 mund të përdorë 192.168.20.0/24 dhe kështu me radhë. Në rrjete më të vogla, /24 është shpesh zgjedhje e thjeshtë për administrim, por jo gjithmonë efikase. Nëse një VLAN për kamera ka vetëm 20 pajisje, një subnet më i vogël mund të kursejë hapësirë adresash. Zgjedhja varet nga numri aktual i pajisjeve, rritja e parashikuar dhe kërkesat për rezervime DHCP ose adresa statike.
Përpara zbatimit, krijoni një tabelë të qartë me VLAN ID, emrin, subnet-in, gateway-n, metodën e adresimit dhe portat e switch-it që do të përdoren. Ky dokument kursen kohë kur rrjeti duhet të zgjerohet ose kur një teknik tjetër duhet të bëjë troubleshooting.
Portat access dhe trunk
Në një switch të menaxhueshëm, portat e përdoruesve zakonisht konfigurohen si access ports. Një port access i përket një VLAN-i të vetëm dhe lidhet me një pajisje fundore, si kompjuter, printer ose kamerë. Nëse porta FastEthernet 0/5 përdoret nga një kompjuter i financës, ajo mund të caktohet në VLAN 20.
Konceptualisht, konfigurimi në pajisje Cisco përfshin hyrjen në interface, vendosjen e mënyrës access dhe caktimin e VLAN-it përkatës. Para kësaj, VLAN-i duhet të ekzistojë në switch dhe të ketë emër të qartë. Emri nuk ndryshon sjelljen teknike të VLAN-it, por ndihmon shumë gjatë administrimit dhe verifikimit.
Portat trunk kanë rol tjetër. Ato transportojnë trafik nga disa VLAN-e në të njëjtën lidhje fizike, zakonisht ndërmjet dy switch-eve, ndërmjet switch-it dhe router-it, ose ndërmjet switch-it dhe access point-it që transmeton disa SSID. Trafiku identifikohet me etiketimin 802.1Q, i cili ruan informacionin e VLAN-it gjatë kalimit në lidhjen trunk.
Një trunk i hapur për të gjitha VLAN-et mund të funksionojë, por nuk është domosdoshmërisht zgjedhja më e mirë. Nëse një lidhje duhet të transportojë vetëm VLAN 10, 20 dhe 30, lejoni vetëm këto VLAN-e. Kjo kufizon ekspozimin e panevojshëm dhe e bën diagnostikimin më të qartë. Kujdes të veçantë kërkon native VLAN: ajo duhet të jetë e njëjtë në të dy anët e trunk-ut dhe, sipas politikës së rrjetit, nuk duhet të përdoret për trafik përdoruesish.
Si realizohet komunikimi ndërmjet VLAN-eve
VLAN-et janë të ndara në Layer 2. Kur stafi i VLAN 10 duhet të arrijë një server në VLAN 20, paketa duhet të kalojë në një pajisje Layer 3. Në rrjete të vogla përdoret shpesh router-on-a-stick, ku një interface fizike e router-it ndahet në subinterface për secilin VLAN. Lidhja drejt switch-it është trunk dhe çdo subinterface merr encapsulation 802.1Q dhe një adresë IP gateway.
Në mjedise me më shumë përdorues ose trafik, një multilayer switch është zakonisht zgjidhje më e përshtatshme. Ai krijon SVI, ose Switch Virtual Interface, për secilin VLAN dhe kryen routing brenda switch-it. Kjo ul varësinë nga një router i vetëm për trafik lokal dhe ofron performancë më të mirë për komunikimin e brendshëm.
Zgjedhja nuk bëhet vetëm mbi bazën e teknologjisë më të avancuar. Router-on-a-stick mund të jetë i mjaftueshëm për një laborator, një zyrë të vogël ose një projekt me buxhet të kufizuar. Për një biznes me telefoni IP, kamera, shumë përdorues dhe kërkesa të larta për disponueshmëri, switch-i Layer 3 ofron administrim më të përshtatshëm. Në të dy rastet, gateway-t dhe politikat e filtrimit duhet të planifikohen që në fillim.
Siguria nuk mbaron me ndarjen në VLAN
Një konfigurim teknikisht funksional mund të jetë ende i pasigurt. Nëse një portë bosh mbetet aktive dhe e caktuar në VLAN-in e përdoruesve, kushdo që lidhet fizikisht mund të marrë akses në rrjet. Portat e papërdorura duhen çaktivizuar ose vendosur në një VLAN të izoluar.
Kufizoni VLAN-et e lejuara në trunk, përdorni një VLAN të veçantë për menaxhim dhe mos lejoni që pajisjet e vizitorëve të kenë qasje në subnet-et e brendshme. Për pajisjet kritike, ACL-të mund të lejojnë vetëm komunikimin e nevojshëm. Për shembull, kamerat mund të komunikojnë me NVR-in dhe shërbimin DNS, por jo me kompjuterët e financës.
Port security mund të kufizojë numrin e MAC address-eve në një port access dhe të reagojë kur lidhet një pajisje e paautorizuar. Kjo nuk eliminon çdo rrezik, por shton një shtresë të dobishme kontrolli. Në rrjete më të avancuara, 802.1X sjell autentikim të përdoruesit ose pajisjes përpara dhënies së aksesit në rrjet.
Verifikimi dhe troubleshooting pas konfigurimit
Mos e konsideroni projektin të përfunduar sapo pajisjet marrin adresë IP. Verifikoni që VLAN-et ekzistojnë, portat access janë në VLAN-in e duhur dhe trunk-et transportojnë vetëm VLAN-et e autorizuara. Komandat si `show vlan brief`, `show interfaces trunk` dhe `show ip interface brief` janë pjesë bazë e verifikimit në mjediset Cisco.
Më pas testoni nga perspektiva e përdoruesit. Një kompjuter në VLAN 10 duhet të marrë adresë nga subnet-i korrekt dhe të arrijë gateway-n e tij. Testoni komunikimin e autorizuar ndërmjet VLAN-eve, pastaj testoni edhe atë që duhet të bllokohet. Një ping i suksesshëm nuk provon se politika e sigurisë është e plotë.
Kur diçka nuk funksionon, ndiqni rrugën e paketës: kontrolloni kabllon dhe statusin e portës, VLAN-in e portës, adresimin IP, gateway-n, trunk-un, SVI-në ose subinterface-in dhe në fund ACL-të. Kjo qasje metodike shmang ndryshimet e rastësishme në konfigurim, të cilat shpesh e komplikojnë më shumë problemin.
Njohuria për VLAN-et forcohet realisht kur testohet në laborator me switch-e, router-a dhe skenarë që imitojnë një biznes. Në trajnimet e networking në Connect Academy, kandidatët ndërtojnë këtë lloj mendësie praktike: jo vetëm të vendosin komanda, por të kuptojnë pse një segment ekziston, çfarë trafiku lejon dhe si verifikohet rezultati.
Një VLAN i projektuar mirë e bën rrjetin më të qartë për biznesin dhe më të menaxhueshëm për teknikun. Filloni me një plan të thjeshtë, dokumentojeni çdo vendim dhe testoni çdo kufi komunikimi para se rrjeti të vihet në përdorim.