Një zyrë me 15 punonjës mund të funksionojë për një kohë me një router të thjeshtë dhe disa kabllo të vendosura sipas nevojës. Problemet fillojnë kur shtohen pajisjet, printerët e përbashkët, kamerat IP, aksesi Wi-Fi për vizitorët dhe kërkesat për punë hibride. Një projekt rrjeti për zyrë nuk është thjesht zgjedhje pajisjesh: është një plan teknik që siguron komunikim, siguri, zgjerim dhe administrim të kontrolluar.
Për një profesionist të ri të networking, ky lloj projekti është gjithashtu një ushtrim i plotë praktik. Ai kërkon të lidhësh njohuritë e switching, routing, VLAN-ve, adresimit IP, wireless dhe dokumentimit – aftësi që kërkohen në role si IT Support, Network Technician dhe Junior Network Administrator.
Nisni projektin e rrjetit për zyrë me kërkesat
Gabimi më i zakonshëm është të fillohet nga lista e pajisjeve. Filloni nga përdoruesit dhe shërbimet që duhet të mbështesë rrjeti. Një zyrë kontabiliteti nuk ka të njëjtat kërkesa me një studio dizajni apo një kompani me ekip shitjesh në terren.
Duhet të përcaktohen numri aktual i punonjësve, numri i parashikuar për dy ose tre vitet e ardhshme, pajisjet me kabllo dhe ato wireless, përdorimi i aplikacioneve cloud, telefonia IP, kamerat, serverët lokalë dhe politikat për pajisjet personale. Këto të dhëna përcaktojnë kapacitetin e switch-eve, mbulimin Wi-Fi, numrin e porteve PoE dhe kërkesat për lidhjen internet.
Nëse zyra ka 25 përdorues sot, projektimi për saktësisht 25 porta është një zgjedhje e dobët. Duhet lënë hapësirë për printerë, access point-e, kamera, pajisje të reja dhe zgjerim të stafit. Në shumë raste, një switch 48-portësh ose kombinimi i dy switch-eve të menaxhueshëm kushton më pak se ndërhyrjet e përsëritura pas disa muajsh.
Kërkesat nuk janë vetëm sasiore. Duhet të sqarohet se cilat shërbime nuk mund të ndërpriten, cilët përdorues kanë qasje në të dhëna financiare dhe nëse kërkohet lidhje VPN për stafin në distancë. Një rrjet i përshtatshëm për navigim bazë në internet mund të mos jetë i pranueshëm për një biznes që mbështetet te telefonia VoIP ose transferon skedarë të mëdhenj çdo ditë.
Topologjia fizike dhe pajisjet kryesore
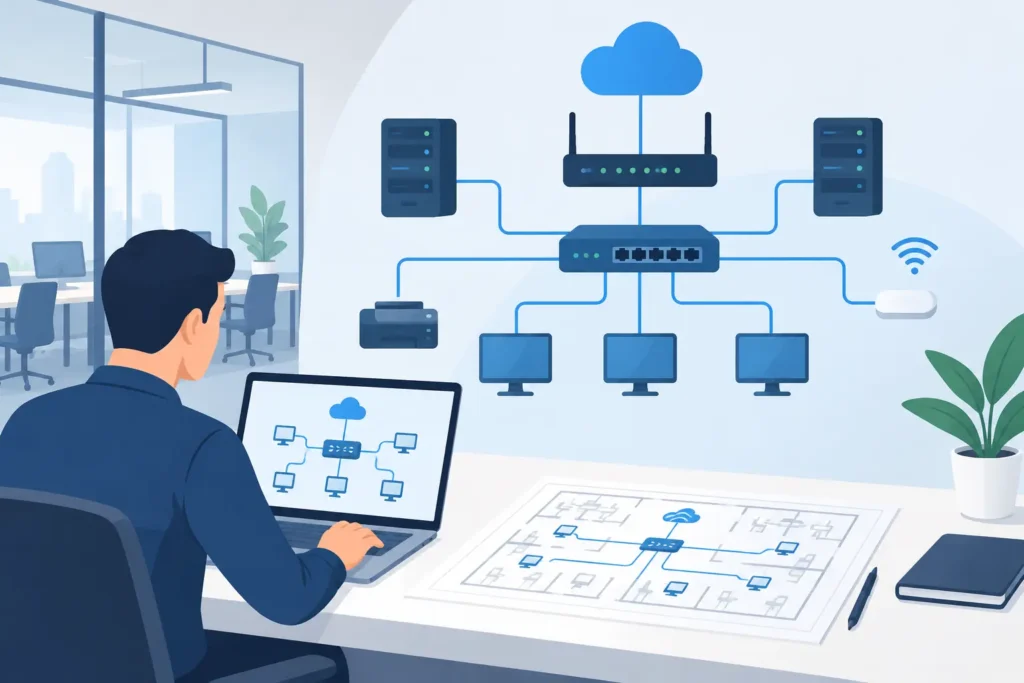
Për shumicën e zyrave të vogla dhe të mesme, përdoret një topologji yll. Çdo prizë rrjeti në ambient lidhet përmes kabllimit horizontal me patch panel-in dhe switch-in qendror në një rack. Kjo strukturë e bën më të lehtë identifikimin e defekteve dhe ndryshimin e konfigurimeve pa ndërprerë përdorues të tjerë.
Një projekt i rregullt përfshin firewall ose router në kufirin me internetin, switch-e të menaxhueshëm, access point-e wireless, patch panel, rack, UPS dhe kabllim të strukturuar. Kabllot Cat6 janë zakonisht zgjedhje e arsyeshme për lidhje Gigabit Ethernet në distanca tipike zyre. Për lidhjet ndërmjet kateve ose ndërtesave, fibra optike mund të jetë zgjidhja më e përshtatshme, sidomos kur kërkohet distancë më e madhe ose mbrojtje nga interferencat elektrike.
Switch-i i menaxhueshëm nuk duhet parë si luks. Ai lejon krijimin e VLAN-ve, konfigurimin e trunk-eve, kontrollin e porteve, monitorimin dhe zbatimin e politikave bazë të sigurisë. Nëse access point-et, telefonat IP ose kamerat furnizohen përmes rrjetit, switch-i duhet të ketë buxhet PoE të llogaritur. Nuk mjafton që çdo port të ketë PoE; duhet verifikuar fuqia totale që konsumojnë të gjitha pajisjet.
Segmentimi me VLAN dhe plani i adresimit IP
Të gjitha pajisjet në një rrjet të vetëm krijojnë trafik të panevojshëm dhe kufizojnë kontrollin e sigurisë. Segmentimi me VLAN ndan logjikisht rrjetin pa kërkuar switch-e fizike të veçanta për çdo departament.
Për shembull, një dizajn mund të përfshijë VLAN për administratën, financën, pajisjet e menaxhimit, kamerat IP, VoIP dhe vizitorët. Trafiku ndërmjet këtyre segmenteve kalon përmes një pajisjeje Layer 3 ose firewall-i, ku vendosen rregulla të qarta. Vizitorët mund të kenë internet, por nuk duhet të shohin printerët, kamerat apo kompjuterët e stafit. Kamerat mund të komunikojnë me NVR-në, por jo domosdoshmërisht me çdo kompjuter në zyrë.
Plani i adresimit IP duhet të jetë i lexueshëm dhe i dokumentuar. Në vend që të përdoren adresa rastësore, caktoni një nënrrjet për secilën VLAN. Për shembull, VLAN 10 mund të përdorë 192.168.10.0/24, VLAN 20 adresat 192.168.20.0/24, e kështu me radhë. Kjo skemë e bën më të shpejtë diagnostikimin, krijimin e rregullave dhe administrimin e pajisjeve.
Jo çdo segment ka nevojë për një /24. Një rrjet për 10 kamera mund të përdorë një nënrrjet më të vogël, ndërsa një rrjet wireless për vizitorë mund të kërkojë më shumë adresa. Zgjedhja varet nga madhësia, rritja e pritshme dhe thjeshtësia e administrimit. Në mjedise fillestare, një skemë e qartë shpesh vlen më shumë se një optimizim i tepruar i adresave.
Wi-Fi nuk duhet trajtuar si shtesë
Mbulimi wireless ndikohet nga muret, materialet e ndërtimit, numri i përdoruesve dhe interferencat nga rrjete të tjera. Vendosja e një access point-i në cep të zyrës, vetëm sepse aty ka prizë, nuk është projektim. Duhet të përcaktohen zonat e punës, sallat e mbledhjeve, recepsioni dhe hapësirat ku nevojitet mbulim.
Në një projekt të mirë krijohen SSID të ndara për stafin dhe vizitorët. SSID-ja e stafit lidhet me VLAN-në e brendshme ose me autentikim të kontrolluar, ndërsa ajo e vizitorëve vendoset në VLAN të izoluar. Nëse ka pajisje IoT, si televizorë inteligjentë ose pajisje prezantimi, segmentimi i tyre duhet të vlerësohet veçmas.
Numri i access point-eve nuk përcaktohet vetëm nga sipërfaqja. Një sallë trajnimi me 30 laptopë kërkon planifikim për kapacitet, jo vetëm sinjal të fortë. Kjo është arsyeja pse testimi në terren dhe rregullimi i kanaleve kanë vlerë reale pas instalimit.
Siguria fillon nga konfigurimi bazë
Një firewall i instaluar nuk garanton siguri nëse rregullat janë të pakontrolluara. Në kufirin e rrjetit, politika bazë duhet të jetë të bllokohet trafiku i panevojshëm dhe të lejohen vetëm komunikimet që kërkon biznesi. Qasja administrative në pajisje duhet të përdorë fjalëkalime të forta, llogari individuale kur është e mundur dhe protokolle të sigurta si SSH në vend të Telnet.
Portet e switch-it që nuk përdoren duhet të çaktivizohen ose të vendosen në një VLAN të izoluar. Port security, DHCP snooping dhe BPDU Guard janë masa të dobishme në switch-e të menaxhueshëm, por zbatimi i tyre duhet të testohet. Një konfigurim i gabuar mund të bllokojë pajisje legjitime, prandaj ndryshimet dokumentohen dhe aplikohen me kujdes.
Rezervimet e konfigurimeve janë po aq të rëndësishme. Kur një router, switch ose firewall zëvendësohet apo rivendoset, një backup i përditësuar ul ndjeshëm kohën e ndërprerjes. Për pajisjet kritike, UPS-ja mbron nga ndërprerjet e shkurtra të energjisë dhe u jep kohë sistemeve të fiken në mënyrë të kontrolluar.
Testimi dhe dokumentimi e bëjnë projektin të përdorshëm
Instalimi nuk përfundon kur ndizet drita e link-ut në switch. Duhet testuar nëse çdo VLAN merr adresën e duhur nga DHCP, nëse pajisjet e ndara nuk komunikojnë pa autorizim, nëse printerët janë të aksesueshëm vetëm nga grupet e përcaktuara dhe nëse Wi-Fi për vizitorët ka vetëm qasje në internet.
Testohen gjithashtu shpejtësia e lidhjeve, roaming-u mes access point-eve, funksionimi i PoE-së, aksesi VPN nëse përdoret dhe rikthimi i konfigurimeve nga backup-i. Për çdo problem, regjistrohet shkaku, zgjidhja dhe konfigurimi i aplikuar. Kjo e kthen dokumentimin nga formalitet në mjet pune.
Dokumenti final duhet të përmbajë diagramin fizik dhe logjik të rrjetit, listën e pajisjeve, IP-të e menaxhimit, VLAN-të, portet kryesore, SSID-të dhe rregullat operative. Fjalëkalimet nuk duhet të vendosen në dokumente të hapura, por procedura për ruajtjen e tyre duhet të jetë e përcaktuar.
Për kursantët që synojnë role në networking, ndërtimi i këtij skenari në laborator është mënyrë konkrete për të kuptuar pse komandat dhe konceptet e CCNA-së përdoren në punë reale. Në Connect Academy, praktika me switch-e, router-a dhe skenarë konfigurimi ndihmon që një diagram rrjeti të mos mbetet thjesht teori.
Një projekt i mirë nuk matet nga numri i pajisjeve, por nga fakti që përdoruesit punojnë pa pengesa, administratori gjen shpejt problemin dhe biznesi mund të rritet pa rindërtuar rrjetin nga e para. Kjo është arsyeja pse planifikimi, konfigurimi i kontrolluar dhe testimi duhet të trajtohen si një proces i vetëm teknik.